1.1.サービス全体像
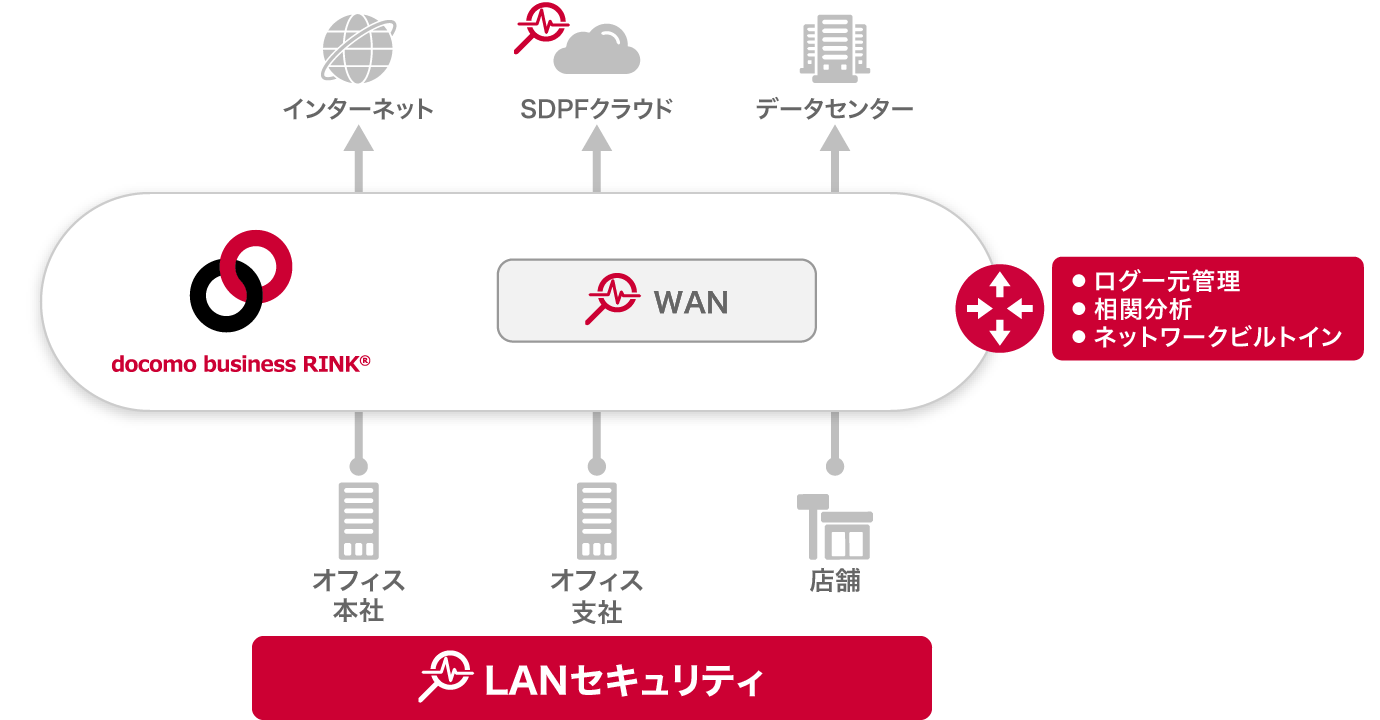
docomo business RINK LANセキュリティは、お客様LAN内やSDPFクラウドサーバーの各種ログを一元管理・可視化し、異常通信を検知するセキュリティサービスです。
お客さまの通信フローログやsyslog等を一元的に蓄積し、不審な通信を検知することで、リスクの早期把握を支援します。
個別にシステム構築することなく、ネットワーク機器やサーバーが標準的に備えている機能の活用と設定変更、ネットワークサービスとの組み合わせにより、簡単に対策を開始できます。
docomo business RINK LANセキュリティでは、ライトプラン/スタンダードプラン/プレミアムプランを提供しています。
提供プランの詳細については「提供プラン」をご参照ください。
注釈
提供データは、JST(日本標準時)を基準としています。
「利用新設/利用廃止」のお申し込みを短期間で故意に繰り返し行われた場合、お控えいただくよう弊社からご連絡する場合があります。
サービスに含まれるアラート機能(AIアラートを含む)は、機械学習または固定の閾値に基づき異常挙動を検知するものですが、
すべての脅威や不正行為を完全に検知することを保証するものではありません。検知精度は学習状況または閾値に依存するため、誤検知または未検知が発生する可能性があります。
弊社は、これらの事象に起因する損害について責任を負いません。ふるまい検知機能に係るトラフィックデータやログ等の削除や欠損があった場合であっても、そのログ等の修復・再生及び補完はしません。
AIアラートにおいて、最大1ヶ月の学習期間が必要になる場合があります。
1.2.提供しているサービス
docomo business RINK LANセキュリティにて提供しているサービスについては以下のとおりです。
提供機能 |
概要 |
|---|---|
ふるまい検知機能 |
普段とは異なる/本来発生すべきでない通信の検知機能を提供します。 |
ふるまい検知コンソール機能 |
ふるまい検知サービス専用のコンソール画面にてレポートグラフの可視化や通信ログのログ検索機能を提供します。 |
ふるまい検知コンソール機能にて提供しているサービスについては以下のとおりです。
提供機能 |
概要 |
|---|---|
受けられるログ |
提供機能を実現するログの種類 |
ダッシュボード |
レポートグラフ、お気に入りのレポート、保存済み検索条件、AIアラートのグラフなどの複数の任意のパネルを追加/削除することができます。 |
ログ保管 |
お客さまのLAN内のログを保管します。保管期間のログは、ふるまい検知コンソール上で、ログ検索、レポートグラフなどで可視化することができます。 |
ログ検索 |
保管期間内のログの対象期間と検索条件(「検索キーワード」・「対象レポート」・「しきい値」など)を指定してログ検索することができます。 |
レポート ※1 |
お客さまのログのレポート条件を設定し、日次/週次/月次の単位でレポートを作成します。 |
アラート ※1 |
お客さまのログのアラート条件を設定し、アラート条件の通信を検知した場合、画面にアラート表示し、指定したメールアドレス宛てにアラート通知します。 |
AIアラート ※1 |
お客さまのログから「通常の通信パターン」を学習し、異常な通信パターンを検知してアラートを出します。異常値を検知した場合、画面にアラート表示し、指定したメールアドレス宛てにアラート通知します。 |
注釈
※1 「サービス共通ルール」の検知項目単位に、「レポート」・「アラート」・「AIアラート」を作成、設定することができます。
レポート/アラート/AIアラートにおいてサービス共通で定めているふるまい検知の共通ルールについては以下のとおりです。
項番 |
共通ルール |
説明 |
アラートの種類 |
|---|---|---|---|
LAN-C2-01 |
大量通信[外向き] |
UTM(Fortigate)のsyslogで検知いたします。 |
レポート/アラート |
LAN-EXF-01 |
大量データ送信[外向き] |
UTM(Fortigate)のsyslogで検知いたします。 |
レポート/アラート |
LAN-EXF-02 |
時間外の大量データ送信[外向き] |
UTM(Fortigate)のsyslogで検知いたします。 |
レポート/アラート |
LAN-EXF-04 |
大量データ転送の拠点間通信 |
UTM(Fortigate)のsyslogで検知いたします。 |
レポート/アラート |
LAN-LAT-01 |
危険ポートへの拠点間通信 |
UTM(Fortigate)のsyslogで検知いたします。 |
レポート/アラート |
LAN-LAT-02 |
重要サーバー向けの危険ポートへの拠点間通信 |
UTM(Fortigate)のsyslogで検知いたします。 |
レポート/アラート |
LAN-LAT-05 |
SMBの大量の拠点間通信 |
UTM(Fortigate)のsyslogで検知いたします。 |
レポート/アラート |
LAN-DNS-01 |
DNS大量通信[外向き] |
UTM(Fortigate)のsyslogで検知いたします。 |
レポート/アラート |
LAN-DNS-02 |
DNS大量データ送信[外向き] |
Linuxのsyslogで検知いたします。 |
レポート/アラート |
LAN-EXT-01 |
大量アクセスの検知[外部から] |
Linuxのsyslogで検知いたします。 |
レポート/アラート |
LAN-EXT-02 |
危険ポート向け通信[外部から] |
Linuxのsyslogで検知いたします。 |
レポート/アラート |
LAN-GEO-01 |
海外への通信[外向き] |
UTM(Fortigate)のsyslogを基に、AIで学習し検知します。 |
レポート/アラート |
LAN-GEO-02 |
海外からの通信[外部から] |
UTM(Fortigate)のsyslogを基に、AIで学習し検知します。 |
レポート/アラート |
LAN-GEO-03 |
海外への大量データ送信[外向き] |
UTM(Fortigate)のsyslogを基に、AIで学習し検知します。 |
レポート/アラート |
LAN-TUN-01 |
通常使わないプロトコル[外向き] |
UTM(Fortigate)のsyslogを基に、AIで学習し検知します。 |
レポート/アラート |
LAN-TUN-02 |
通常使わないプロトコル[外部から] |
UTM(Fortigate)のsyslogを基に、AIで学習し検知します。 |
レポート/アラート |
LAN-TUN-03 |
通常使わないプロトコル[拠点間] |
UTM(Fortigate)のsyslogを基に、AIで学習し検知します。 |
レポート/アラート |
LAN-OPS-01 |
勤務時間外の重要サーバーへの拠点間通信 |
UTM(Fortigate)のsyslogを基に、AIで学習し検知します。 |
レポート/アラート |
LAN-OPS-02 |
休日の重要サーバーへの拠点間通信 |
UTM(Fortigate)のsyslogを基に、AIで学習し検知します。 |
レポート/アラート |
LAN-C2-03 |
通常と異なる通信パターン[外向き] |
UTM(Fortigate)のsyslogを基に、AIで学習し検知します。 |
AIアラート |
LAN-EXT-03 |
通常と異なるIPアドレスからの通信[外部から] |
UTM(Fortigate)のsyslogを基に、AIで学習し検知します。 |
AIアラート |
LAN-LAT-03 |
通常と異なる通信パターン[拠点間] |
UTM(Fortigate)のsyslogを基に、AIで学習し検知します。 |
AIアラート |
LAN-EXF-03 |
通常と異なるデータ送信量[外向き] |
UTM(Fortigate)のsyslogを基に、AIで学習し検知します。 |
AIアラート |
LAN-EXF-05 |
通常と異なるデータ転送量[拠点間] |
UTM(Fortigate)のsyslogを基に、AIで学習し検知します。 |
AIアラート |
LAN-LAT-04 |
通常と異なるポートへの通信[拠点間] |
UTM(Fortigate)のsyslogを基に、AIで学習し検知します。 |
AIアラート |
LAN-SCAN-01 |
SYNのみの通信の多発(ポートスキャン・接続拒否) |
UTM(Fortigate)のsyslogを基に、AIで学習し検知します。 |
レポート/アラート |
項番 |
共通ルール |
説明 |
アラートの種類 |
|---|---|---|---|
LAN-FW-01 |
内部端末から外部への管理・危険ポート通信 |
UTM(Fortigate)のsyslogで検知いたします。 |
レポート/アラート |
LAN-FW-02 |
内部セグメント間の危険ポート通信 |
UTM(Fortigate)のsyslogで検知いたします。 |
レポート/アラート |
項番 |
共通ルール |
説明 |
アラートの種類 |
|---|---|---|---|
LAN-UTM-01 |
IPS検知 |
UTM(Fortigate)のsyslogで検知いたします。 |
レポート/アラート |
LAN-UTM-02 |
ウイルス・マルウェア検知 |
UTM(Fortigate)のsyslogで検知いたします。 |
レポート/アラート |
LAN-UTM-03 |
危険カテゴリのWebアクセス |
UTM(Fortigate)のsyslogで検知いたします。 |
レポート/アラート |
LAN-UTM-04 |
DNSフィルタでのボットネット・C2ドメイン |
UTM(Fortigate)のsyslogで検知いたします。 |
レポート/アラート |
項番 |
共通ルール |
説明 |
アラートの種類 |
|---|---|---|---|
LAN-VPN-01 |
VONログイン失敗の連続 |
UTM(Fortigate)のsyslogで検知いたします。 |
レポート/アラート |
LAN-ADM-01 |
管理者ログイン失敗の連続 |
UTM(Fortigate)のsyslogで検知いたします。 |
レポート/アラート |
項番 |
共通ルール |
説明 |
アラートの種類 |
|---|---|---|---|
LAN-SSH-01 |
SSHログイン失敗の連続 |
UTM(Fortigate)のsyslogで検知いたします。 |
レポート/アラート |
LAN-SUDO-01 |
sudo失敗・未許可ユーザーのsudo試行 |
UTM(Fortigate)のsyslogで検知いたします。 |
レポート/アラート |
LAN-CMD-01 |
不審コマンドの実行 |
UTM(Fortigate)のsyslogで検知いたします。 |
レポート/アラート |
LAN-UTM-05 |
初出の攻撃シグネチャ |
UTM(Fortigate)のsyslogで検知いたします。 |
AIアラート |
NetFlow |
FortiGate(syslog) |
Linux(syslog) |
|---|---|---|
Start |
Type |
SrcIP |
End |
SubType |
HostName |
Duration |
EventType |
Program |
SrcIP |
EventSubType |
Tag |
DstIP |
LogId |
Facility |
SrcIPCountryName |
Level |
Severity |
DstIPCountryName |
DevName |
Message |
SrcPort |
DevId |
User |
DstPort |
DevType |
Command |
Protocol |
VD |
Tty |
TrfDir |
VRF |
Pwd |
Bytes |
TZ |
Type |
Pkts |
Agent |
Exe |
Flows |
FctuId |
Comm |
BPS |
SrcIP |
Key |
PPS |
DstIP |
Auid |
BPP |
SrcPort |
Uid |
VLAN |
DstPort |
Acct |
AppIO |
Proto 要確認 |
Success |
TenantID |
Service |
Res |
ZIndex |
Action |
Terminal |
MSISDN |
PolicyId |
Addr |
- |
SrcIntF |
- |
- |
DstIntF |
- |
- |
SrcIntFRole |
- |
- |
DstIntFRole |
- |
- |
SentByte |
- |
- |
RcvdByte |
- |
- |
Duration |
- |
- |
SessionId |
- |
- |
Direction |
- |
- |
SrcName |
- |
- |
DstName |
- |
- |
SrcDomain |
- |
- |
SrcMAC |
- |
- |
DstMAC |
- |
- |
MasterSrcMAC |
- |
- |
MasterDstMAC |
- |
- |
From |
- |
- |
To |
- |
- |
Attack |
- |
- |
AttackId |
- |
- |
CatDesc |
- |
- |
URL |
- |
- |
App |
- |
- |
AppCat |
- |
- |
Profile |
- |
- |
FileName |
- |
- |
Reason |
- |
- |
Msg |
- |
- |
Ref |
- |
- |
HostName |
- |
- |
User |
- |
- |
Group |
- |
- |
RemIP |
- |
- |
LocIP |
- |
- |
TunnelIP |
- |
- |
AssignIP |
- |
- |
VPN |
- |
- |
VPNType |
- |
- |
AuthServer |
- |
- |
UnAuthUser |
- |
- |
UnAuthUserSource |
- |
- |
SrcCountry |
- |
- |
DstCountry |
- |
- |
UI |
- |
- |
IP |
- |
- |
AP |
- |
- |
Channel |
- |
- |
RadioBand |
- |
ふるまい検知にて提供しているプランについては以下のとおりです。
プラン |
概要 |
フローログ転送量 |
syslog転送量 |
備考 |
|---|---|---|---|---|
ライト |
お客さまのログをもとに異常なふるまいを検知し、指定したメールアドレス宛てにアラート通知します。 |
50GB |
5GB |
1日に転送可能なログの最大容量 |
スタンダード |
お客さまのログをもとに異常なふるまいを検知し、指定したメールアドレス宛てにアラート通知します。 |
150GB |
30GB |
1日に転送可能なログの最大容量 |
プレミアム |
お客さまのログをもとに異常なふるまいを検知し、指定したメールアドレス宛てにアラート通知します。 |
300GB |
50GB |
1日に転送可能なログの最大容量 |
注釈
お申し込みいただくプランは「テナント単位」となり、テナント共通で「ライト/スタンダード/プレミアム」のいずれか一方となります。
なお、プランの変更は同月内1度のみとなりますのでご注意ください。
docomo business RINK LANセキュリティにて提供しているお申し込みからご利用開始までの所要時間については以下のとおりです。
お申し込みパターン |
お申し込みからご利用開始までの所要時間 |
|---|---|
初回のご利用お申し込み |
最大15営業日 ※1 |
プラン変更 |
最大5営業日 |
ご利用停止お申し込み |
最大5営業日 |