
docomo business RINK セキュアドWANにおける設計や設定で、何かサンプルとして参考できるものがありますか?
docomo business RINK セキュアドWAN, 構築
2024年4月8日 (2026年10月23日:更新)
docomo business RINK セキュアドWAN 設計・設定で必要となる各アドレスは、本ページを参考にしてください。
下記図例では、「VPN接続+特定通信ブレイクアウトの利用」における構成パターン4の構成例で、お客さまにてコンソールで設定する必要がある各設計要素➀~⑱を示し、下記の表にその詳細を説明します。
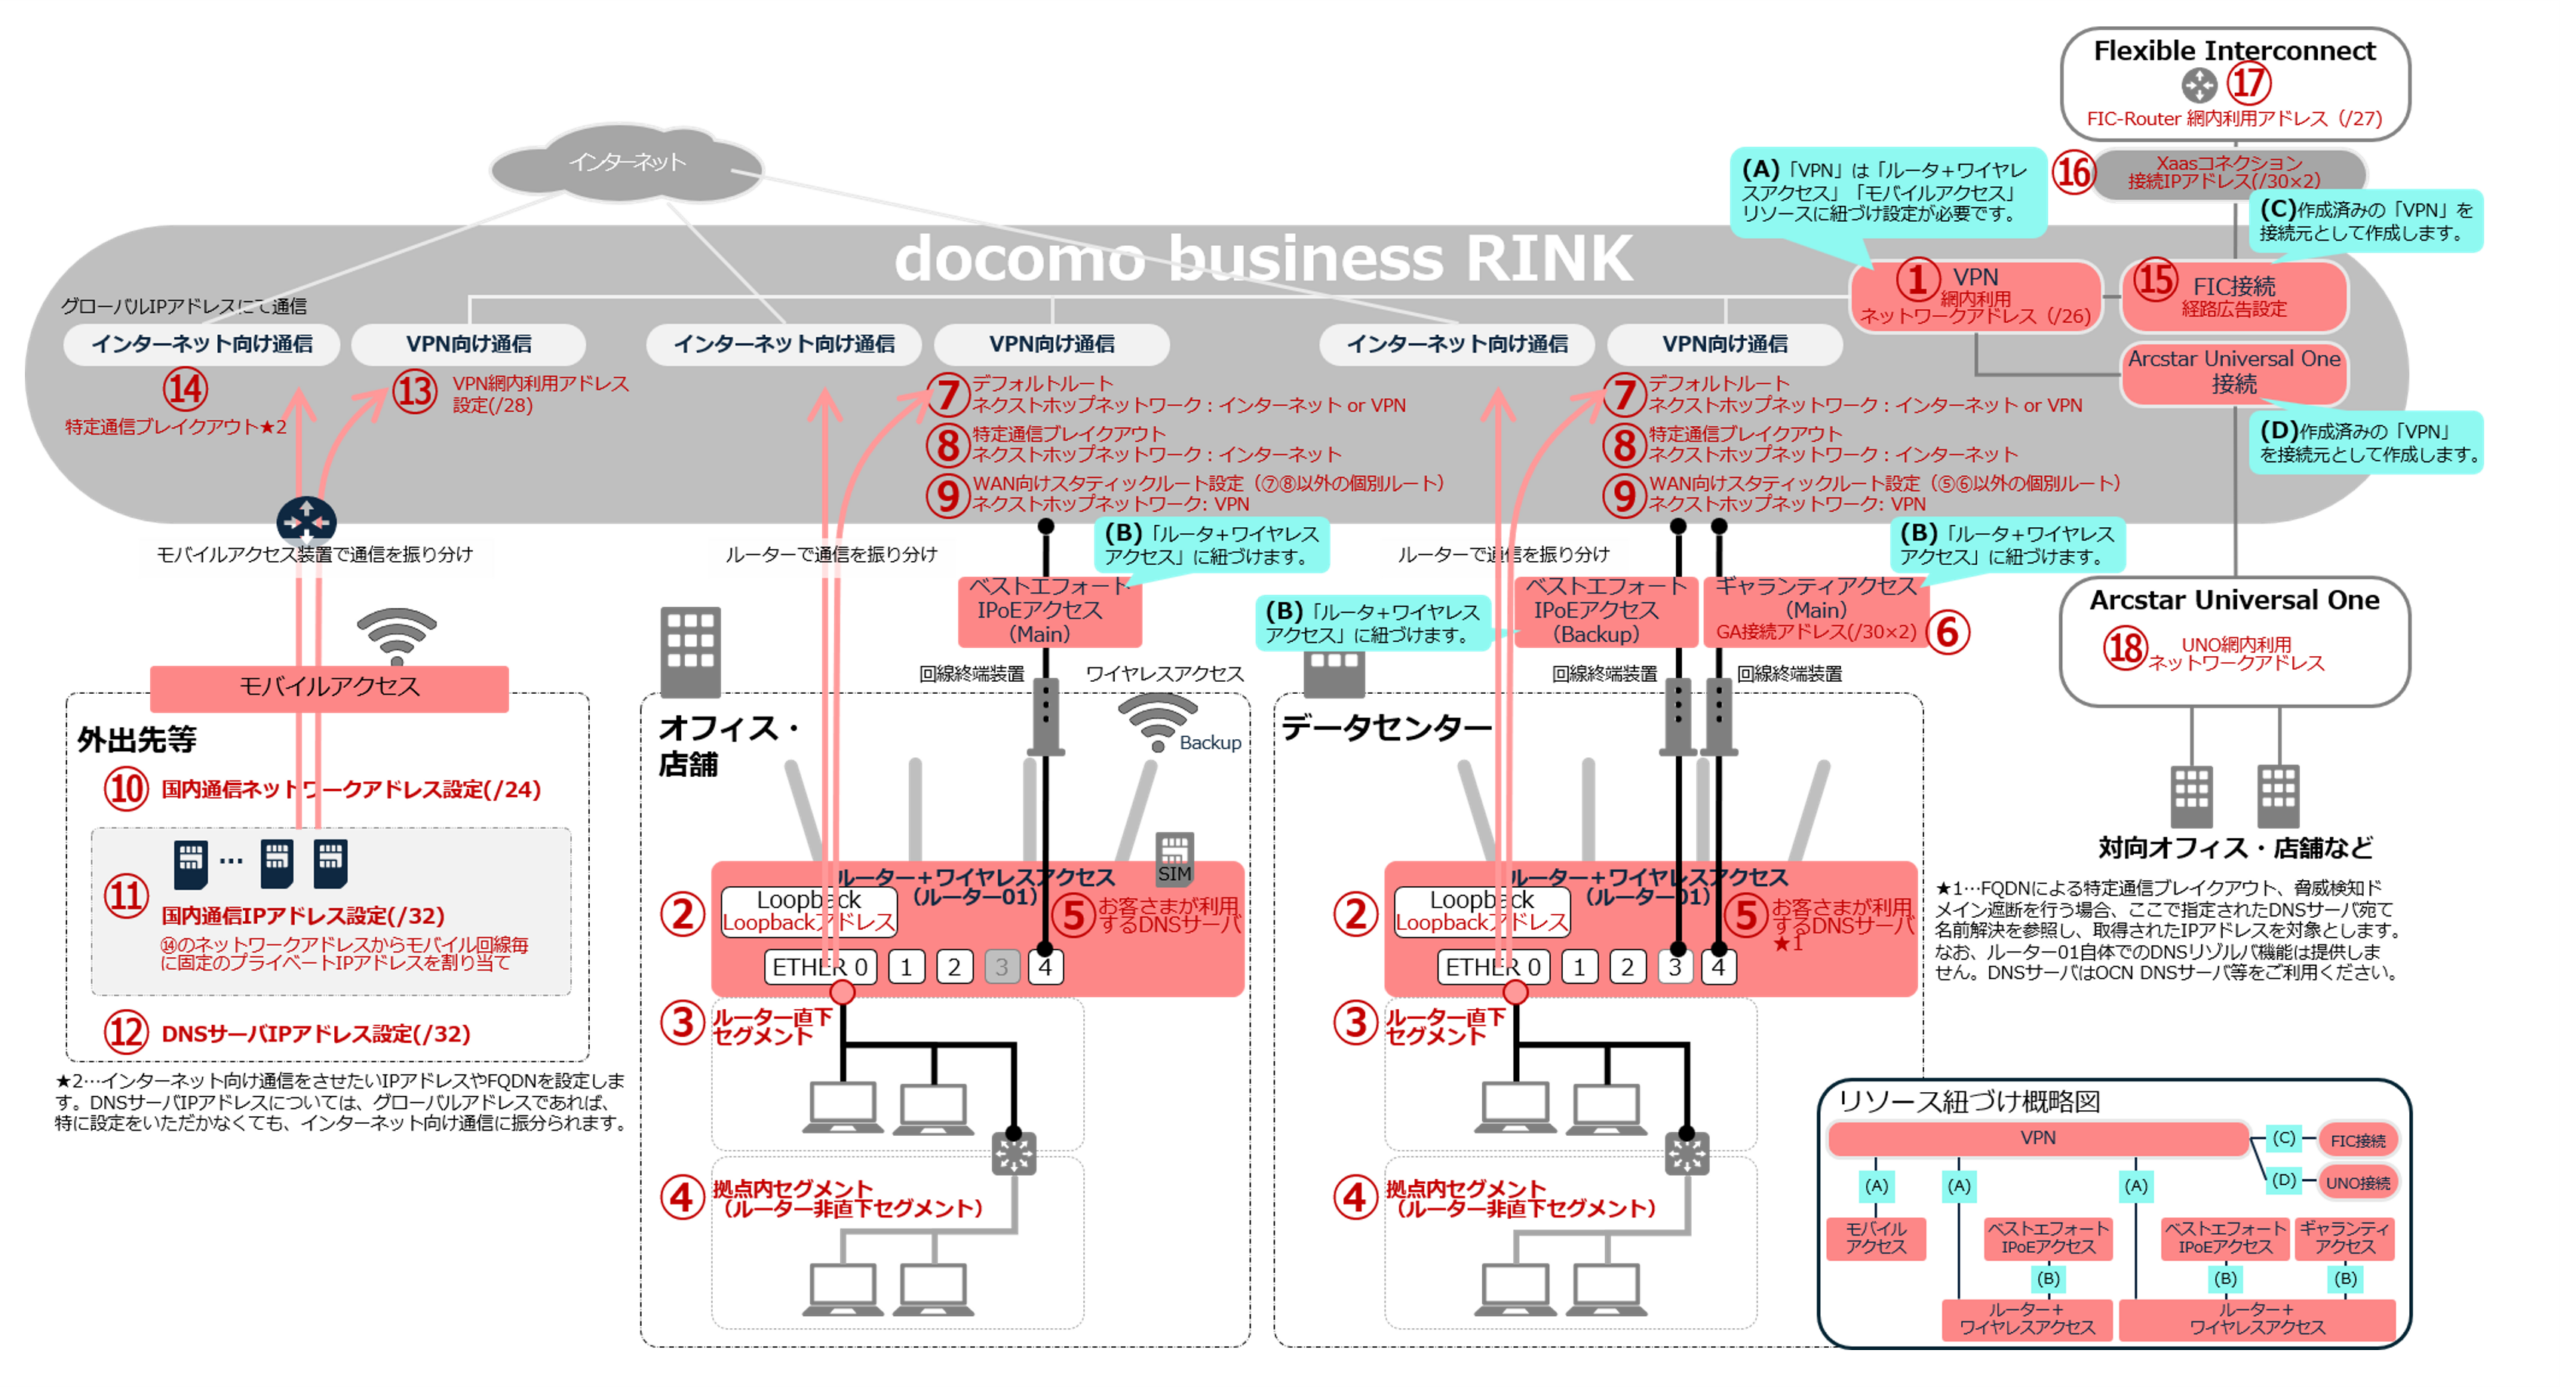
図 docomo business RINKコンソールで設定する必要がある各設計要素(イメージ図)
表 コンソールで設定する必要がある各設計要素
| 番号 | 「項目名」概要・用途等 | 必要 単位 |
コンソール 設定箇所 |
設定後の 変更可否 |
設定で必要なIPアドレス等 | 上限 | 設定 | 補足・留意点等 ①②③④の利用不可アドレス帯、および各アドレス包含登録可否は次項参照 |
➀ |
「網内利用アドレス(/26)」 VPN接続を行う場合に、VPN網内の設備に割り振るため、お客さまから払い出しいただくアドレス |
VPN | RINKコンソール VPN接続 |
× | •「/26」のプライベート(RFC1918)範囲 のネットワークアドレス |
1 | 必須 (VPN接続時) |
お客さまご利用アドレスや接続先サービスのアドレスと重複・包含しないアドレスを設定して下さい。(接続先に/26範囲内アドレスが広告されます) アドレス変更が必要な場合は、新たにVPN作成から実施が必要となります。 |
➁ |
「Loopbackアドレス」 VPNを経由してルーター01へ到達(アクセス)するためのルータ―識別IPアドレス |
ルーター | RINKコンソール ルーター・ワイヤレスアクセス |
〇 | •「/32」のプライベート(RFC1918)範囲 のホストアドレス |
1 | 必須 | VPN接続やFlexible InterConnect(FIC)接続している場合に接続先に経路広告されますので、同一VPN内および接続先でご利用されている各アドレスと重複しないプライベートアドレスをルーター01毎に1つ指定いただく必要があります。 |
➂ |
「ルーター直下セグメントLAN種別:primary」 ルーター01のLANポートに割り当てるIPアドレス(LANポート直下セグメントのお客さま機器でのWAN側へ通信時の転送先アドレス) |
ルーター | RINKコンソール ルーター・ワイヤレスアクセス |
〇 | •「/8」~「/30」のプライベート(RFC1918)範囲のネットワークアドレス、およびホストアドレス •VPN網から上記ネットワークアドレスへのルート設定有無(広報するか否か) |
1 | 必須 | VPNを経由して直下セグメントへ通信を行う場合は「VPNへ広報する」を選択ください。 ※VPN網側からルーター01宛に、直下セグメントで設定するネットワークアドレスへのルート設定を行うか否かの選択となります。 |
| 「ルーター直下セグメントLAN種別:secondary」 ルーター01のLANポート(Primaryアドレス設定ポート)と同一ポートに別セグメントのアドレスを追加する場合に割り当てるIPアドレス |
ルーター | RINKコンソール ルーター・ワイヤレスアクセス |
〇 | •「/8」~「/30」のプライベート(RFC1918)範囲のネットワークアドレス、 およびホストアドレス •VPN網側から上記ネットワークアドレス へのルート設定有無(広報するか否か) |
3 | 任意 | LANポート毎にネットワークセグメントを分けることはできません。 ルーター01からLAN側へのブロードキャストはprimary/secondary両方へ送信されます。 DHCPサーバー機能、DHCPリレーはprimaryアドレスのみ提供します。 |
|
➃ |
「拠点内セグメント(ルーター非直下セグメント)」 ルーター01のLANポートに接続されるお客さま側装置経由で到達させる宛先セグメント (ルーター01のLAN向けStatic経路) docomo business RINK セキュアドWANとFICを接続する際のコネクションの接続アドレス |
ルーター | RINKコンソール ルーター・ワイヤレスアクセス |
〇 | •「/8」~「/32」のプライベート(RFC1918)範囲のネットワークアドレス •ルーター01から上記ネットワークアドレス へのネクストホップアドレス(転送先) •VPN網側から上記ネットワークアドレス へのルート設定有無(広報するか否か) |
95 | 任意 | ネクストホップアドレス(転送先)は③の直下セグメント内のネットワークアドレスに含まれている必要があります。 |
➄ |
「お客さまが利用するDNSサーバー」 | ルーター | RINKコンソール ルーター・ワイヤレスアクセス |
〇 | •「/32」のプライベート(RFC1918)範囲のホストアドレス | 8 | 任意 | ・FQDNによる特定通信ブレイクアウト、脅威検知ドメイン遮断を行う場合、ここで指定されたDNSサーバー宛てに名前解決を参照し、取得したIPアドレスが対象となります。対応しているDNSはUDP 53(サーバー側ポート:53)を用いたDNSのみです。 |
➅ |
「VPN接続アドレス(Act/Sby)」 ギャランティアクセスでVPN接続する際の接続アドレス |
ルーター | RINKコンソール ルーター・ワイヤレスアクセス |
〇 | •「/32」のプライベート(RFC1918)範囲のネットワークアドレス×2、およびホストアドレス |
2 | 必須 (VPN接続時) |
ルーター01とVPN網内設備のBGP接続のために必要なプライベートのネットワークアドレスです。 |
➆ |
「デフォルトルート設定」 ルーター01のデフォルトGW(0.0.0.0/0宛)のネクストホップ(転送先) |
ルーター | RINKコンソール ルーター・ワイヤレスアクセス |
〇 | •ルーター01のデフォルトGWを以下から選択 ・「Internet」 ・「VPN」:VPN網側 ・「LAN」:LAN下部お客さま側装置 •「LAN」を選択時に以下を設定 ・ネクストホップネットワーク ※ルーター01から0.0.0.0/0宛通信のLAN側の転送先 ・デフォルトルートを網側にも登録するか否か |
1 | 必須 | ・「LAN」を選択出来るのは同一VPN内に1つのみです。 ・デフォルトGW選択でルーター01のStaticルートが自動設定されます。(⑦の設定欄には表示されません)[0.0.0.0/0] →デフォルトGWを選択した転送先(Internet/VPN/LAN)に自動設定されます。[10.0.0.0/8,172.16.0.0/12,192.168.0.0/16] →デフォルトGW選択に関係なく、VPN向けルートに自動設定されます。 |
⑧ |
「特定通信ブレイクアウト」 ⑦で「VPN」を選択時の特定通信ブレイクアウト(有償OP)の選択 |
ルーター | RINKコンソール ルーター・ワイヤレスアクセス |
〇 | •利用するものを選択(有償OP) ・Teams通信 ・Zoom通信 ・Webex通信 ・Windows Update通信 ・Google Meet通信 ・Microsoft 365通信(Teamsを除く) ・Microsoft 365通信 ・Box通信 ・お客さまが指定した対象通信 |
8 | 任意 | ・選択した通信サービス事業者が公開しているアドレス情報を定期的に取得、設定することにより、ブレイクアウト制御を行います。 ※選択した通信であっても、上記の取得アドレス外の宛先等によりブレイクアウトされない場合もあります。 ・DNSでの名前解決や上記のブレイクアウトされない通信を転送可能なインターネット接続が別に必要となります。 ・本機能は有償オプションサービスとなります。 |
➈ |
「WAN向けスタティックルート設定」 ルーター01のWAN向けの個別Staticルート ※⑦⑧で自動的に設定されるWAN向けルート以外に個別ルート設定が必要な場合に設定 |
ルーター | RINKコンソール ルーター・ワイヤレスアクセス |
〇 | •宛先アドレス ・ルーター01からWAN向けに設定する ・「/1」~「/32」のネットワークアドレス ・ルーター01から上記宛先へのネクストホップを「Internet」か「VPN」で指定 |
300 | 任意 | ⑤で自動的に設定されるWAN向けルートは本設定欄に表示されませんが自動設定されているため、ここで設定する必要はありません。 0.0.0.0/0や0.0.0.0は宛先として設定できません。 ※0.0.0.0/0は⑤の選択により自動設定されます。(表示はされません) |
➉ |
「VPN網内利用アドレス設定(/28)」 モバイルアクセスでVPN接続する際の接続アドレス |
モバイルアクセス設備 | RINKコンソール モバイルアクセス |
× | •「/28」のプライベート (RFC1918)範囲のネットワークアドレス×1 | 1 | 必須 (VPN接続時) |
・VPN接続時におけるモバイルアクセス設備とVPNで利用するネットワークアドレスです。 ・ご利用アドレスや接続先サービスのアドレスと重複・包含しないアドレスを設定下さい。 ・アドレス変更が必要な場合は設備新規申込/廃止申込が必要となります。 |
⑪ |
「国内通信ネットワークアドレス設定(/24)」 モバイル回線毎にIPアドレスを割り当てるためのネットワークアドレス |
モバイルアクセス設備 | RINKコンソール モバイルアクセス |
× | •サービスより払い出し | 1 | 必須 | ・モバイル回線毎にIPアドレスを割り当てるためのネットワークアドレスです。 ・お客さまご利用アドレスや接続先サービスのアドレスと重複・包含しないアドレスを設定下さい。(接続先にアドレスが広告されます) ・アドレス変更が必要な場合は設備新規申込/廃止申込が必要となります。 |
⑫ |
「国内通信IPアドレス設定(/32)」 | モバイル回線 | RINKコンソール モバイルアクセス |
〇 | •サービスより払い出し | 1 | 必須 | 「国内通信ネットワークアドレス設定(/24)」で選択したネットワークアドレスからモバイル回線毎にIPアドレスを割り当てます。重複しないようアドレスを設定してください。 |
⑬ |
「特定通信ブレイクアウト」 | モバイルアクセス設備 | RINKコンソール モバイルアクセス |
〇 | •利用するものを選択(有償OP) ・Teams通信 ・Zoom通信 ・Webex通信 ・Windows Update通信 ・Google Meet通信 ・Microsoft 365通信(Teamsを除く) ・Microsoft 365通信 ・Box通信 ・お客さまが指定した対象通信 |
1 | 必須 | 選択した通信サービス事業者が公開しているアドレス情報を定期的に取得、設定することにより、ブレイクアウト制御を行います。 ※選択した通信であっても、上記の取得アドレス外の宛先等によりブレイクアウトされない場合もあります。 |
⑭ |
「DNSサーバーIPアドレス」 | モバイルアクセス設備 | RINKコンソール モバイルアクセス |
〇 | •お客さまが指定したIPアドレス | 1 | 必須 | FQDNによる特定通信ブレイクアウト/カスタムローカルブレイクアウトを行う場合は、DNSサーバー宛の名前解決を弊社装置が参照し、その結果として取得されたIPアドレス宛の通信がブレイクアウトの対象となります。対応しているDNSはUDP 53(サーバー側ポート:53)を用いたDNSのみです。 |
⑮ |
「FIC側への経路広告方法」 FIC接続を行う場合にdocomo business RINK セキュアドWANからFIC側への経路広告方法 |
FIC接続 | RINKコンソール FIC接続 |
〇 | •RINKからFIC側への経路広告方法を以下から選択 ・VPN側の経路をそのまま広告 ・プライベートIPアドレス範囲(192.168.0.0/16, 172.16.0.0/12,10.0.0.0/8)を広告 ・0.0.0.0/0 を広告 |
1 | 必須 (FIC接続時) |
「プライベートIPアドレス範囲(192.168.0.0/16,172.16.0.0/12, 10.0.0.0/8)を広告」 「0.0.0.0/0 を広告」を選択時はRINK VPN網内で「」該当の経路を自己生成、および自己生成経路のみをFIC側にサマライズ広告します。 上記サマライズ広告を選択時にFIC側の設定でFICからRINK側へ広告する経路が同じサマライズ配信とならないようにご留意ください。 |
⑯ |
XaaSコネクション「接続IPアドレス」 docomo business RINK セキュアドWANとFICを接続する際のコネクションの接続アドレス |
FIC接続 | FICコンソール コネクション購入XaaS接続 |
× | •「/30」のプライベート (RFC1918)範囲のネットワークアドレス×2、およびホストアドレス | 2 | 必須 (FIC接続時) |
RINKのVPNとFIC間のBGP接続のために必要なプライベートのネットワークアドレスです。 |
⑰ |
FIC-Router 「網内利用アドレス」 RINKとFICを接続する際のFIC-Routerの網内利用アドレス |
FIC接続 | FICコンソール ルータ購入 |
× | •「/27」のプライベート (RFC1918)範囲のネットワークアドレス×1 | 1 | 必須 (FIC接続時) |
FIC接続時におけるFIC-Routerにて利用するFIC網内利用ネットワークアドレスです。 |
⑱ |
「UNO網内利用アドレス」 UNO申込を行う場合に、VPN網内の設備に割り振るため、お客さまから払い出しいただくアドレス |
VPN | コンソール提供無し(書面申込) UNO代表契約申込書 |
× | •プライベート (RFC1918)範囲のネットワークアドレス×1 | 1 | 必須 (UNO利用時) |
UNOを利用する場合に必要なプライベートのネットワークアドレスです。UNO接続(またはFIC接続)を利用してRINKと接続する場合は、お客さまご利用アドレスや接続先サービスのアドレスと重複・包含しないアドレスを設定下さい。 |
※UNO:Arcstar Universal One
各アドレスの包含登録可否は以下のとおりです。
表 各アドレスの包含登録可否
| 【比較元】オーダー情報 | 【比較先】各アドレス情報 | |||||||||||||||
| 拠点 | リソース種別 | リソース作成時に設定する アドレス情報 |
# | オフィス・店舗 | データセンター | 外出先等 | - | |||||||||
| Loop back |
直 下 セ グ |
非 直 下 セ グ |
GA 接続 |
Loop back |
直 下 セ グ |
非 直 下 セ グ |
国内 通信 NW |
VPN 網内 利用 |
RINK 網内 利用 |
FIC 接続 |
FIC-RT 網内 利用 |
UNO 網内 利用 |
||||
| ② | ③ | ④ | ⑥ | ② | ③ | ④ | ⑩ | ⑬ | ⑯ | ⑯ | ⑰ | ⑱ | ||||
| オフィス・店舗 | ルーター・ ワイヤレスアクセス |
Loopback | ② | – | △ | △ | × | × | × | △ | 〇 | 〇 | × | × | 〇 | × |
| 直下セグメント | ③ | △ | – | 〇 | △ | × | 〇 | △ | 〇 | 〇 | △ | △ | 〇 | △ | ||
| 非直下セグメント | ④ | △ | 〇 | – | △ | △ | △ | 〇 | 〇 | 〇 | △ | △ | 〇 | △ | ||
| データセンター | ルーター・ ワイヤレスアクセス |
GA接続アドレス | ⑥ | × | △ | △ | – | × | △ | △ | 〇 | 〇 | × | × | 〇 | × |
| Loopback | ② | × | △ | △ | × | – | × | △ | 〇 | 〇 | × | × | 〇 | × | ||
| 直下セグメント | ③ | △ | 〇 | 〇 | △ | × | – | △ | 〇 | 〇 | △ | △ | 〇 | △ | ||
| 非直下セグメント | ④ | △ | 〇 | 〇 | △ | △ | △ | – | 〇 | 〇 | △ | △ | 〇 | △ | ||
| 外出先等 | モバイルアクセス | 国内通信NWアドレス | ⑩ | × | × | × | × | × | × | × | – | × | × | × | 〇 | × |
| VPN網内利用アドレス | ⑬ | × | × | × | × | × | × | × | × | – | × | × | 〇 | × | ||
| - | VPN接続 | RINK網内アドレス | ① | × | △ | △ | × | × | △ | △ | 〇 | 〇 | – | × | 〇 | × |
| FIC接続 | FIC接続アドレス(XaaS接続) | ⑯ | × | △ | △ | × | × | △ | △ | 〇 | 〇 | × | – | 〇 | × | |
| FIC-RT網内利用 | ⑰ | 〇 | 〇 | 〇 | 〇 | 〇 | 〇 | 〇 | 〇 | 〇 | 〇 | 〇 | – | 〇 | ||
| UNO接続 | UNO網内利用アドレス | ⑱ | × | △ | △ | × | × | △ | △ | 〇 | 〇 | × | × | 〇 | – | |
※UNO:Arcstar Universal One
凡例
〇:重複OK(完全一致可)
△:重複OK(完全一致不可)
× :重複NG
– :同一アドレス(対象外)
※「〇」の場合、包含アドレスはロンゲストマッチ動作となりますが、意図しない通信となる可能性がありますのでご留意ください。(包含関係とならないアドレス設計を推奨します。)
※「△」の場合、以下の優先度 ”低” が ”高” を包含する場合のみ可となります。
【優先度高】 VPN網内利用アドレス、GA接続アドレス、Loopback
【優先度低】 直下セグメント/非直下セグメント
※同一拠点が【比較先】各アドレス情報となる場合は、同一申し込み内での重複チェックの挙動を示します。
※モバイルアクセスの申し込み時は、他リソースとの重複チェックを実施しますが、他リソースからの重複チェック対象には含まれません。